No rehaces tu metodología
Tus escalas, tu matriz de riesgo y tus propios controles junto a los del Anexo A. Empiezas con lo que ya tienes.
Plataforma
Plataforma GRC todo en uno
IA integrada en todos los módulos
El motor común de todos los módulos
GRC adaptado a tu industria
Conecta GlobalSuite® con tus herramientas

Normativas y marcos
Normas ISO
Regulaciones
Documenta una vez, cumple con todas.
Recursos
Empresa
 Caso de éxitoEMT Madrid centraliza su gestión de protección de datos en GlobalSuite®Leer caso

 Reseñas G2Lo que opinan de GlobalSuite® quienes lo usan a diarioLeer reseñas¿Eres cliente? Deja tu reseña
Búsquedas populares
Requisitos, riesgos, controles, evidencias y auditorías en un mismo sitio, con las tareas y los avisos del año funcionando solos.
4,4 · 105 opiniones en G2
+2.000 empresas confían en GlobalSuite®
Lo que pide la norma, lo que ya tienes hecho y lo que falta, en una sola plataforma. Pantallas con datos de ejemplo.
Cada requisito de la norma con su aplicabilidad, su estado y su grado de cumplimiento.
Cada requisito de la norma con su aplicabilidad, su estado y su grado de cumplimiento.
La IA lee tu documentación y propone qué controles te aplican y por qué. Tú lo revisas y lo validas.
Eliges un riesgo del activo y la IA te propone los controles del Anexo A que lo mitigan. Al añadirlos al plan, el riesgo residual se recalcula.
Cada evidencia en su carpeta, etiquetada con la norma, con su versión, su responsable y su flujo de aprobación.
La auditoría interna en la misma herramienta: elementos, riesgos revisados, controles probados y hallazgos.
Cada política y procedimiento pasa por su flujo de revisión y aprobación antes de publicarse.
El grado de cumplimiento de cada bloque de la norma en gráficas listas para el comité.
Defines el flujo una vez y GlobalSuite® lo repite: pide, recuerda, recoge y actualiza. Tu equipo solo entra cuando hace falta decidir.
Tus escalas, tu matriz de riesgo y tus propios controles junto a los del Anexo A. Empiezas con lo que ya tienes.
Declaración de aplicabilidad, informe de riesgos y cuadro de mando para la dirección, al día y listos para descargar.
Antes de cada auditoría, el agente revisa la declaración de aplicabilidad, encuentra los controles sin evidencia y prepara el plan. Tú solo lo validas.
Tu SGSI ya cubre buena parte de lo que piden ENS, NIS2 y DORA. En GlobalSuite® cada control se relaciona con todas las normas que lo piden, así que no empiezas de cero.
Estimación propia de cuánto de cada norma queda cubierto: cada requisito cuenta entero si está cubierto igual y a medias si solo en parte. Cada norma añade requisitos propios.
Cuatro píldoras de un minuto para verla en acción: del recomendador que te propone riesgos y controles al asistente que responde con tus datos.
Descubre GlobalSuite AI 1:02Recomendador de riesgosRiesgos y controles sugeridos según el contexto de tu negocio
 0:42AI AssistantConversa con tus datos GRC en lenguaje natural
 1:00Document processingExtracción y clasificación automática de documentos
 0:58Asistente IA ComplianceAnaliza tu normativa y propón controles y evidencias con IA
GlobalSuite® se integra por API con tu ecosistema. Los datos entran solos y nadie los copia a mano.
 Power BI
Monitorización
Vulnerabilidades
Lago de datos
Y el módulo forma parte de la plataforma GRC. Los activos, riesgos y proveedores que das de alta para la ISO 27001 son los mismos que usan continuidad, privacidad o riesgo de terceros.
Si mañana te piden ENS, NIS2 o DORA, empiezas con todo eso ya dentro.
El camino lo recorre tu equipo. GlobalSuite® automatiza tu sistema de gestión y, si lo necesitas, nuestros consultores te acompañan en el paso que elijas.
Ciberseguridad · Latinoamérica
Un sistema de gestión de seguridad de la información facilita establecer y mantener un marco de protección para nuestra información y la de nuestros clientes, de forma metódica y persistente.
Andrés Suárez AlarcónCumplimiento y Riesgos de Negocio · NEOSECURE by SEK
Me gusta lo bien que GlobalSuite se adapta a mis metodologías. Ayuda a mi organización a mejorar el SGSI.
Los resultados del análisis de riesgos salen de cálculos matemáticos, no son aleatorios, y eso la hace válida para presentarse a una certificación.
Desde el primer día, el onboarding fue excelente y entendimos la plataforma muy rápido gracias a su equipo de soporte, de primer nivel. La interfaz es limpia e intuitiva, fácil de usar para todos.
¿Lo vemos con tus riesgos y tu metodología?
Solicitar demo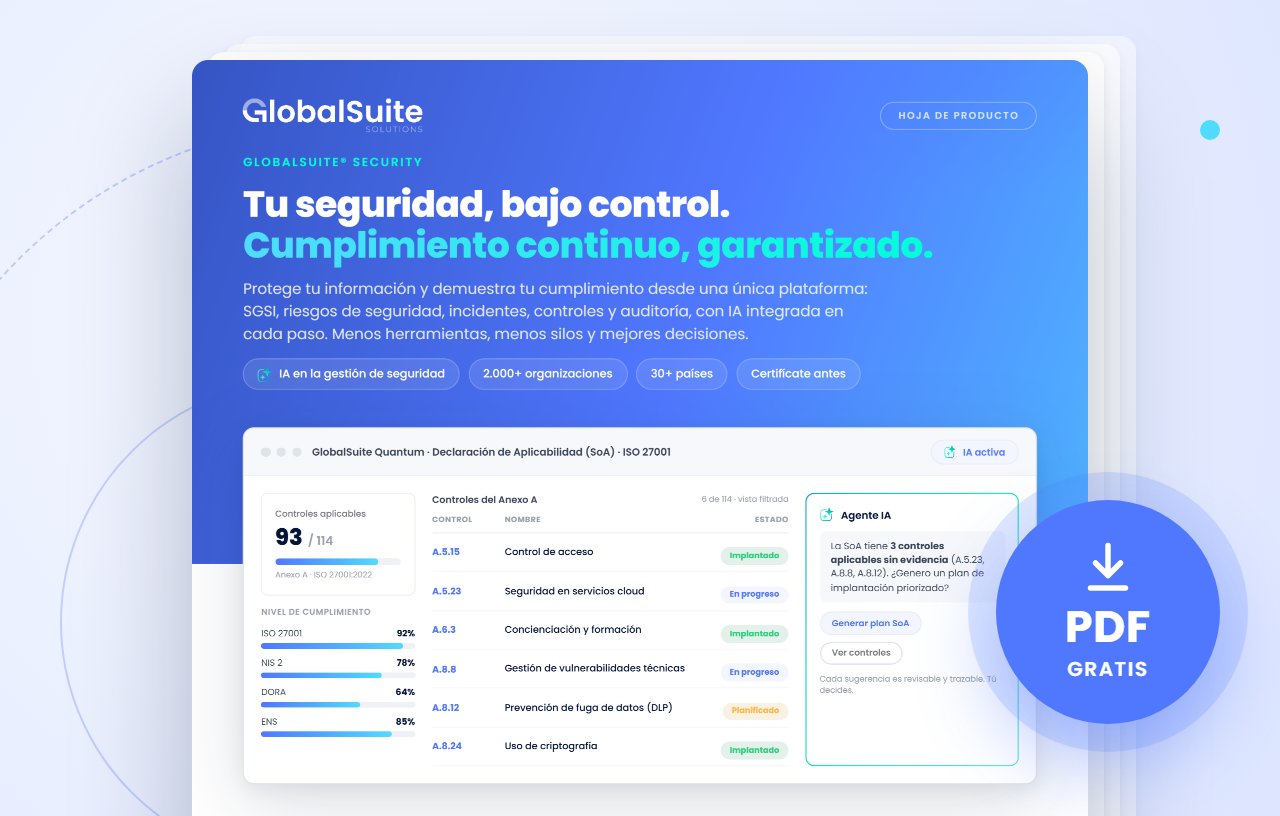 Hoja de productoGlobalSuite® SecurityActivos, controles y evidencias de tu SGSI en un mismo sitio, con ISO 27001 y ENS precargados.Descargar PDF
Cumplimiento, riesgos, incidentes, desempeño y reporting en el día a día del CISO.
Descargar guía WebinarISO 27001: implementación automatizada del SGSIPaso a paso, de la evaluación de riesgos a la declaración de aplicabilidad.Ver el webinar
¿No está tu duda? Cuéntanos tu caso y te la resolvemos con tu situación delante.
Cuéntanos tu casoCuéntanos qué necesitas y te enseñamos cómo lo resolvemos en GlobalSuite®.