No rehaces tu metodología
Tus escalas, tu matriz de riesgo, tu apetito y tus propios catálogos. La ISO 31000 no impone metodología, y GlobalSuite® tampoco.
Plataforma
Plataforma GRC todo en uno
IA integrada en todos los módulos
El motor común de todos los módulos
GRC adaptado a tu industria
Conecta GlobalSuite® con tus herramientas

Normativas y marcos
Normas ISO
Regulaciones
Documenta una vez, cumple con todas.
Recursos
Empresa
 Caso de éxitoEMT Madrid centraliza su gestión de protección de datos en GlobalSuite®Leer caso

 Reseñas G2Lo que opinan de GlobalSuite® quienes lo usan a diarioLeer reseñas¿Eres cliente? Deja tu reseña
Búsquedas populares
Saber cuánto riesgo aceptas y cuánto tienes ahora mismo. Identificación, análisis, tratamiento y seguimiento de todos tus riesgos en un mismo sitio, con el proceso de la ISO 31000.
4,4 · 105 opiniones en G2
+2.000 empresas confían en GlobalSuite®
Lo que pide la norma, lo que ya tienes hecho y lo que falta, en una sola plataforma. Pantallas con datos de ejemplo.
La ISO 31000 no se certifica: se mide. Cada apartado del marco y del proceso con su estado y su grado de madurez.
La ISO 31000 no se certifica: se mide. Cada apartado del marco y del proceso con su estado y su grado de madurez.
Probabilidad e impacto de cada riesgo en dos mapas de calor, el inherente y el residual, con el control que lo trata.
Eliges un riesgo del área y la IA te propone opciones de tratamiento para reducirlo. Al añadirlas al plan, el riesgo residual se recalcula.
Cada indicador de riesgo con su estado, su tendencia y su último valor, y su gráfica frente al umbral.
Cada área con su responsable de riesgos y la parte de la exposición que concentra, listo para el comité.
Plantillas de Word y Excel para el comité de riesgos y el consejo que se rellenan con los datos al día.
Defines el flujo una vez y GlobalSuite® lo repite: pide, recuerda, recoge y actualiza. Tu equipo solo entra cuando hace falta decidir.
Tus escalas, tu matriz de riesgo, tu apetito y tus propios catálogos. La ISO 31000 no impone metodología, y GlobalSuite® tampoco.
Mapa de riesgos, perfil frente al apetito e informe para el consejo, al día y listos para descargar.
Antes de cada comité, el agente repasa los riesgos, encuentra los que no tienen dueño, control o KRI y prepara el plan. Tú solo lo validas.
El método de riesgos es el mismo que piden COSO ERM, la ISO 27001 o la ISO 22301. En GlobalSuite® cada riesgo y cada control sirven para todas.
Estimación propia de cuánto de cada norma queda cubierto: cada requisito cuenta entero si está cubierto igual y a medias si solo en parte. Cada norma añade requisitos propios.
Cuatro píldoras de un minuto para verla en acción: del recomendador que te propone riesgos y controles al asistente que responde con tus datos.
Descubre GlobalSuite AI 1:02Recomendador de riesgosRiesgos y controles sugeridos según el contexto de tu negocio
 0:42AI AssistantConversa con tus datos GRC en lenguaje natural
 0:58Asistente IA ComplianceAnaliza tu normativa y propón controles y evidencias con IA
 1:00Document processingExtracción y clasificación automática de documentos
GlobalSuite® se integra por API con tu ecosistema. Los datos entran solos y nadie los copia a mano.
 Power BI
Monitorización
Vulnerabilidades
Lago de datos
Y el módulo forma parte de la plataforma GRC. Y su proceso es la base de todos los demás: seguridad, continuidad, terceros o cumplimiento usan los mismos riesgos, escalas y controles, así que tienes una sola foto del riesgo de la empresa.
Si mañana te piden ISO 27001, DORA o COSO ERM, el método de riesgos ya lo tienes.
El camino lo recorre tu equipo. GlobalSuite® automatiza tu sistema de gestión y, si lo necesitas, nuestros consultores te acompañan en el paso que elijas.

Transporte ferroviario · +14.000 empleados
Debido a la implementación de procesos de gestión de riesgos y cumplimiento, y dado el gran tamaño de la empresa y la diversidad de actividades, fue necesario incorporar software que aumentara la efectividad y eficiencia de la gestión de riesgos.
Diego Molero AlonsoDirector de Auditoría Interna, Cumplimiento y Riesgos de Negocio · Renfe
Sencilla y centrada en lo que importa. La implanté en una gran empresa (más de 30.000 empleados en todo el mundo) en 2 meses, con el apoyo de los consultores de GlobalSuite.
Nos permite adaptar las matrices de riesgo, las metodologías de evaluación, los flujos de trabajo y los informes a cada cliente, algo muy importante porque cada organización gestiona el riesgo a su manera.
Lo que más nos ha aportado es lo fácil que resulta configurar la metodología de cálculo del análisis de riesgos, y que admite más de dos metodologías.
¿Lo vemos con tus riesgos y tu metodología?
Solicitar demo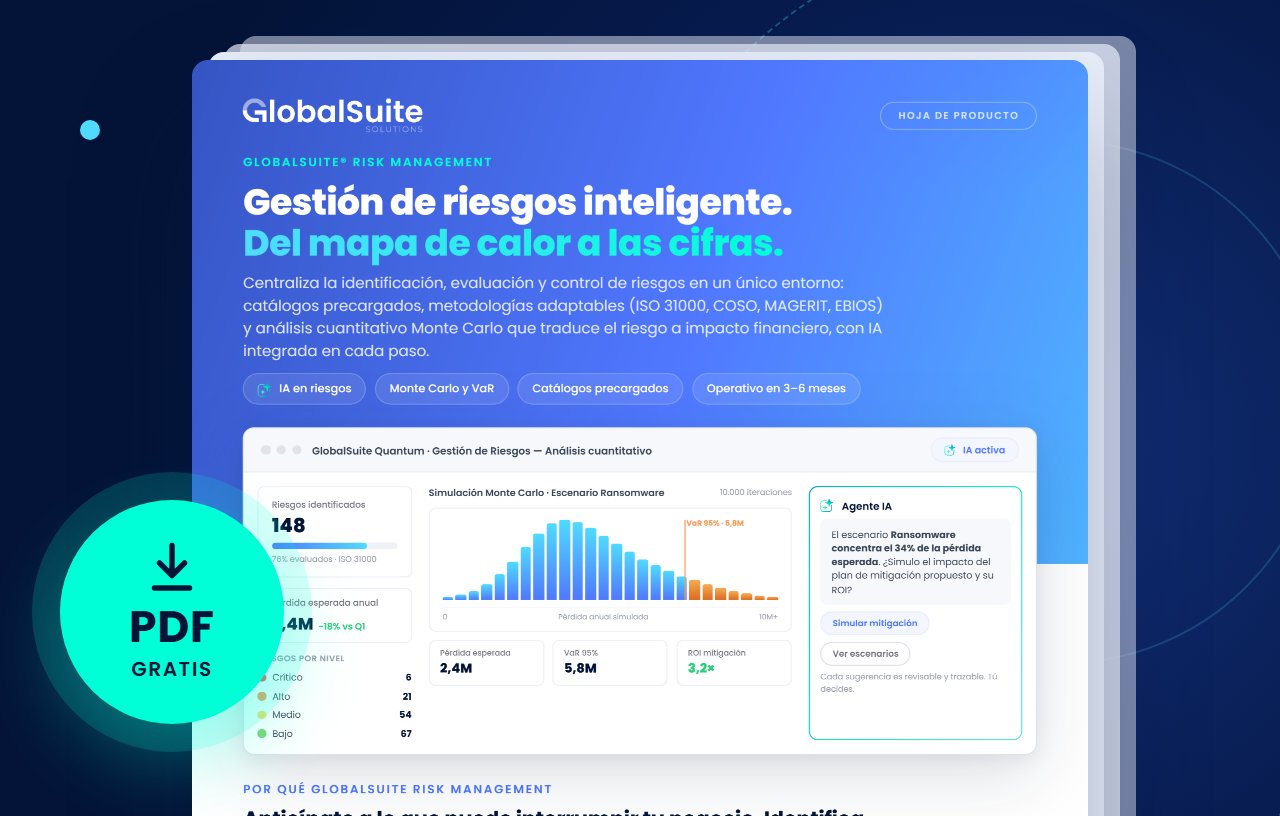 Hoja de productoGlobalSuite® RiskIdentificación, análisis, tratamiento y KRI de todos tus riesgos en un mismo sitio, con la ISO 31000 precargada.Descargar PDF
Una metodología paso a paso para valorar riesgos y controles y presentar los resultados a la dirección.
Descargar guía WebinarCuantifica tus riesgos: Monte Carlo, IA y decisiones accionablesCómo pasar del mapa de calor a cifras que entiende el consejo.Ver el webinar
¿No está tu duda? Cuéntanos tu caso y te la resolvemos con tu situación delante.
Cuéntanos tu casoCuéntanos qué necesitas y te enseñamos cómo lo resolvemos en GlobalSuite®.