No rehaces tu metodología
Tu escala de madurez, tu perfil objetivo, tus controles y tus propios formatos. Empiezas con lo que ya tienes.
Plataforma
Plataforma GRC todo en uno
IA integrada en todos los módulos
El motor común de todos los módulos
GRC adaptado a tu industria
Conecta GlobalSuite® con tus herramientas

Normativas y marcos
Normas ISO
Regulaciones
Documenta una vez, cumple con todas.
Recursos
Empresa
 Caso de éxitoEMT Madrid centraliza su gestión de protección de datos en GlobalSuite®Leer caso

 Reseñas G2Lo que opinan de GlobalSuite® quienes lo usan a diarioLeer reseñas¿Eres cliente? Deja tu reseña
Búsquedas populares
Perfil actual, perfil objetivo y plan de acción en un mismo sitio, con cada subcategoría ligada a sus controles y su evidencia. Del primer análisis a cada revisión del perfil.
4,4 · 105 opiniones en G2
+2.000 empresas confían en GlobalSuite®
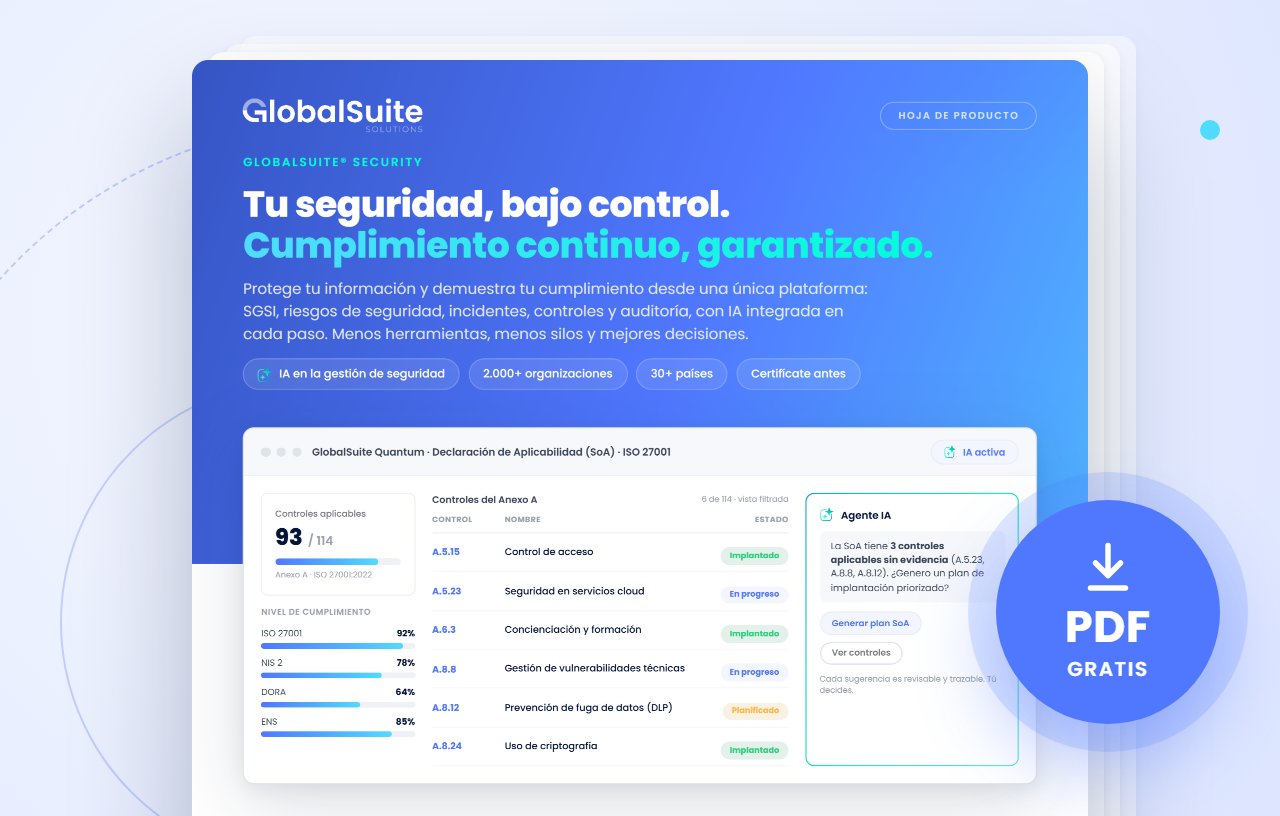
Lo que pide el marco, lo que ya tienes hecho y lo que falta, en una sola plataforma. Pantallas con datos de ejemplo.
Cada categoría del marco con su estado y lo que ya tienes en el perfil objetivo.
Cada categoría del marco con su estado y lo que ya tienes en el perfil objetivo.
Cada subcategoría con su evidencia en el gestor documental: versión, responsable y flujo de aprobación.
Cada evaluación del perfil frente a las anteriores, función a función, para ver cuánto falta para el Tier objetivo.
La IA recorre las dependencias de tus servicios críticos y te avisa de los proveedores que faltan en la lista, con su cuestionario de GV.SC.
NIST CSF junto a la ISO 27001, NIS2 y el resto de normas: lo que evalúas en una cuenta en las demás.
El perfil, el plan de acción y los indicadores salen de plantillas de Word y Excel con los datos al día.
Defines el flujo una vez y GlobalSuite® lo repite: pide, recuerda, recoge y actualiza. Tu equipo solo entra cuando hace falta decidir.
Tu escala de madurez, tu perfil objetivo, tus controles y tus propios formatos. Empiezas con lo que ya tienes.
Perfil actual, perfil objetivo, plan de acción e informe para la dirección, al día y listos para descargar.
Antes de cada revisión del perfil, el agente repasa las subcategorías, encuentra las que no tienen evidencia o la tienen caducada y prepara el plan. Tú solo lo validas.
Los activos, los accesos, los incidentes y los proveedores que evalúas para el NIST CSF son los mismos que piden la ISO 27001 o NIS2. En GlobalSuite® se hace una vez y sirve para todas.
Estimación propia de cuánto de cada norma queda cubierto: cada requisito cuenta entero si está cubierto igual y a medias si solo en parte. Cada norma añade requisitos propios.
Cuatro píldoras de un minuto para verla en acción: del recomendador que te propone riesgos y controles al asistente que responde con tus datos.
Descubre GlobalSuite AI 1:02Recomendador de riesgosRiesgos y controles sugeridos según el contexto de tu negocio
 0:42AI AssistantConversa con tus datos GRC en lenguaje natural
 1:00Document processingExtracción y clasificación automática de documentos
 0:58Asistente IA ComplianceAnaliza tu normativa y propón controles y evidencias con IA
GlobalSuite® se integra por API con tu ecosistema. Los datos entran solos y nadie los copia a mano.
 Power BI
Monitorización
Vulnerabilidades
Lago de datos
Y el módulo forma parte de la plataforma GRC. Los activos, proveedores y controles que evalúas para el NIST CSF son los mismos que usan la ISO 27001, NIS2 o el riesgo de terceros.
Si ya tienes la ISO 27001, buena parte de tu perfil actual está hecha.
El camino lo recorre tu equipo. GlobalSuite® automatiza tu sistema de gestión y, si lo necesitas, nuestros consultores te acompañan en el paso que elijas.
Ciberseguridad · Latinoamérica
Un sistema de gestión de seguridad de la información facilita establecer y mantener un marco de protección para nuestra información y la de nuestros clientes, de forma metódica y persistente.
Andrés Suárez AlarcónCumplimiento y Riesgos de Negocio · NEOSECURE by SEK
Me gusta lo bien que GlobalSuite se adapta a mis metodologías. Ayuda a mi organización a mejorar el SGSI.
Los resultados del análisis de riesgos salen de cálculos matemáticos, no son aleatorios, y eso la hace válida para presentarse a una certificación.
Desde el primer día, el onboarding fue excelente y entendimos la plataforma muy rápido gracias a su equipo de soporte, de primer nivel. La interfaz es limpia e intuitiva, fácil de usar para todos.
¿Lo vemos con tus riesgos y tu metodología?
Solicitar demo¿No está tu duda? Cuéntanos tu caso y te la resolvemos con tu situación delante.
Cuéntanos tu casoCuéntanos qué necesitas y te enseñamos cómo lo resolvemos en GlobalSuite®.